
Security Operation Center mit Open Source
IT Sicherheit
Ein eigenes Security Operation Center mit freien Mitteln und Open Source – wie es aufgebaut wird, was die Begriffe bedeuten und was daraus inzwischen geworden ist.
Warum
Besser agieren statt reagieren
Angriffe auf Netzwerke und Mitarbeiter haben in den letzten Jahren stark zugenommen – in der Menge und in der Qualität: zusammenarbeitende APT-Gruppen, Ransomware als Dienstleistung, Lücken, die schneller ausgenutzt werden, als Updates erscheinen. Deshalb wird es immer wichtiger, das ganze Netzwerk im Blick zu haben. Besser agieren statt reagieren.
Mit überwiegend freien und Open-Source-Werkzeugen lässt sich dafür ein eigenes Security Operation Center aufbauen. Wie das geht, steht in den Beiträgen auf dieser Seite – vom ersten Server bis zum laufenden SIEM. Was daraus inzwischen geworden ist, zeigen die KI-Projekte weiter unten.
Schritt für Schritt
Ein SOC einrichten
Vom ersten Server bis zum laufenden SIEM – in dieser Reihenfolge.
- Schritt 1
Ubuntu Server 20.04 LTS installieren auf VMWare ESXI Server
Der Linux-Server als Basis des SOC. - Schritt 2
Ubuntu Server 20.04 härten
Den Server nach dem CIS-Standard absichern. - Schritt 3
WAZUH installieren und einrichten
Wazuh installieren, einen Windows-Agenten einbinden und die Telemetrie mit Sysmon erweitern. - Schritt 4
Wazuh Design anpassen
Die Oberfläche an das eigene Erscheinungsbild anpassen.
Was ist ein …
Grundlagen
Begriffe und Produkte aus dem Sicherheitsumfeld, kurz erklärt.
Praxis
SOC in Aktion
Wie die Werkzeuge zusammenarbeiten: Vorgänge automatisch erfassen, mit bekannten Datenbanken abgleichen und bei Gefahr selbst Meldungen erstellen.
Heute
Was daraus geworden ist
Aus den Anleitungen von damals ist ein eigener Sicherheitsbetrieb gewachsen – gebaut mit KI.
aktiv
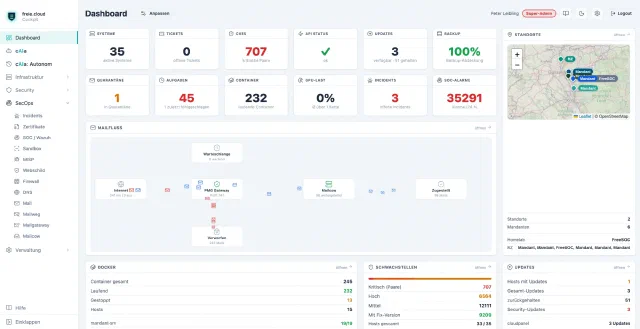
Cockpit (captAIn)
Die SecOps-Zentrale auf Open-Source-Basis – Infrastruktur, Schwachstellen, SIEM, Mail und KI in einer Oberfläche.
Bericht lesen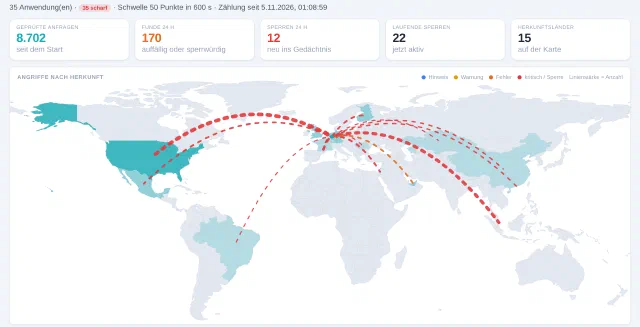
aktiv
Webschild
Eine Web Application Firewall auf Open-Source-Basis – angegriffen, auditiert und komplett in SIEM und Cockpit eingebunden.
Bericht lesen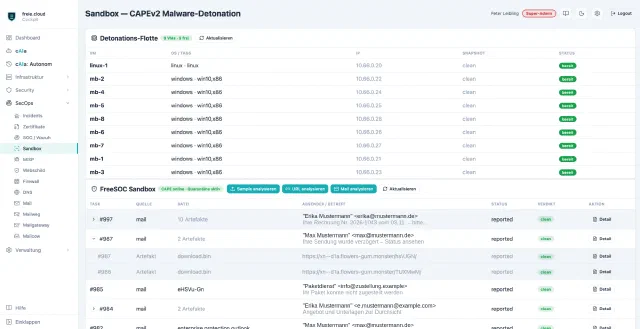
aktiv
FreeSOC Sandbox
Verdächtige Dateien und Links isoliert untersuchen – selbst gehostet, ohne Cloud.
Bericht lesen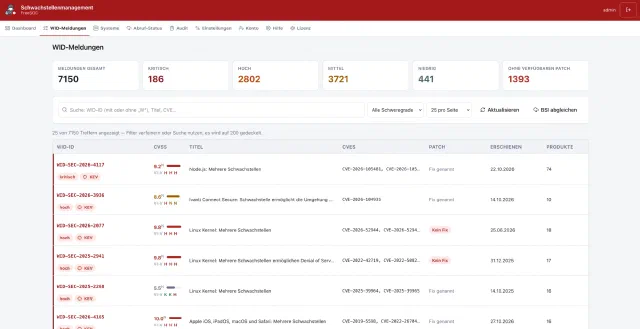
ruhend
Lagebild
BSI-Warnmeldungen gegen den eigenen Bestand: Was betrifft mich wirklich? – komplett mit freier Open-Source-Software.
Bericht lesenAus dem Blog